在信息化时代,企业的业务系统越来越多地依赖于互联网进行数据交互与服务提供。然而,在这样一个互联互通的世界里,网络安全问题也日益凸显。Web应用防火墙(WAF)作为一种重要的网络保护工具,已经成为众多企业不可或缺的安全防线。
现代企业在数字转型的过程中,面临着来自内外部的多重安全威胁。这其中包括SQL注入、XSS跨站脚本攻击等常见的网络攻击手段,以及针对应用程序特有的业务逻辑漏洞和信息泄露隐患。例如,在一个电子商务网站中,黑客可能通过篡改订单金额或绕过支付验证流程来实施欺诈行为;在社交媒体平台,不法分子则可能利用用户评论或私信功能实施网络诱骗。
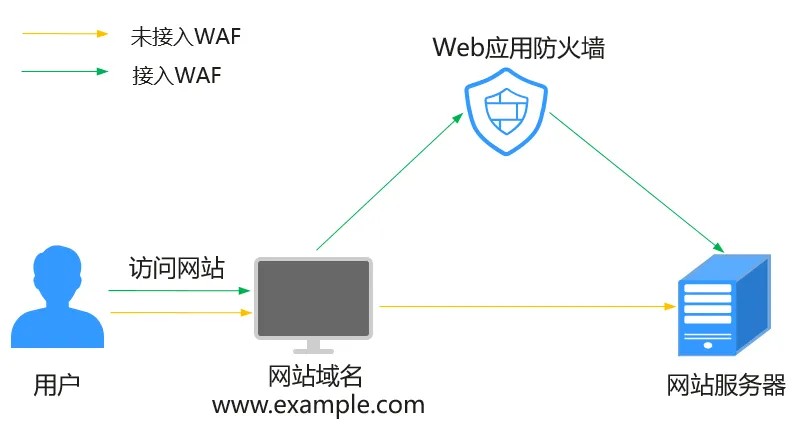
Web应用防火墙就是专门用来对抗这些威胁的技术产物,它就像一道无形的屏障一样守护着企业的业务系统。WAF能够通过对HTTP/HTTPS协议的数据包进行实时分析与过滤来阻挡恶意访问请求,从而有效防止未授权操作和潜在的安全事件发生。除此之外,通过内置规则库、灵活配置策略以及智能化威胁检测技术的支持,WAF不仅支持阻断已知攻击类型还可以适应不断变化的攻击手法。
以某企业为例,它在上线了一款新产品后不久就遭遇了大规模DDoS(分布式拒绝服务)攻击,导致线上业务中断。通过对该案例进行分析发现,在未部署Web应用防火墙之前,其网站对外暴露的信息过于全面,被黑客利用来进行流量灌注攻击。而一旦启用了WAF并调整好相关设置之后,则可以将这些非法访问请求成功拦截下来,为企业的正常运营保驾护航。
综上所述,对于所有期望在数字环境中稳健发展并保护自身利益免受侵害的企业而言,部署Web应用防火墙无疑是必不可少的选择之一。当然,在具体实施过程中除了需要关注技术层面之外还要结合业务特性对规则集进行有针对性的调整优化以达到最佳防护效果。