在互联网高度发达的今天,企业和政府机构都渴望在数字化转型中领先一步。然而,在万物皆可联的时代,安全问题日益凸显,特别是网络攻击和数据泄露事件频发。
一、现状分析 随着云计算、大数据及物联网技术的发展,企业间竞争愈发激烈。随之而来的,如何确保数字资产的安全成为了一个重要议题。以某电商公司为例,该公司在2019年经历了大规模的数据泄露事件,导致大量用户信息被盗。这不仅损失了公司的品牌形象和客户信任度,更对业务发展造成了严重影响。
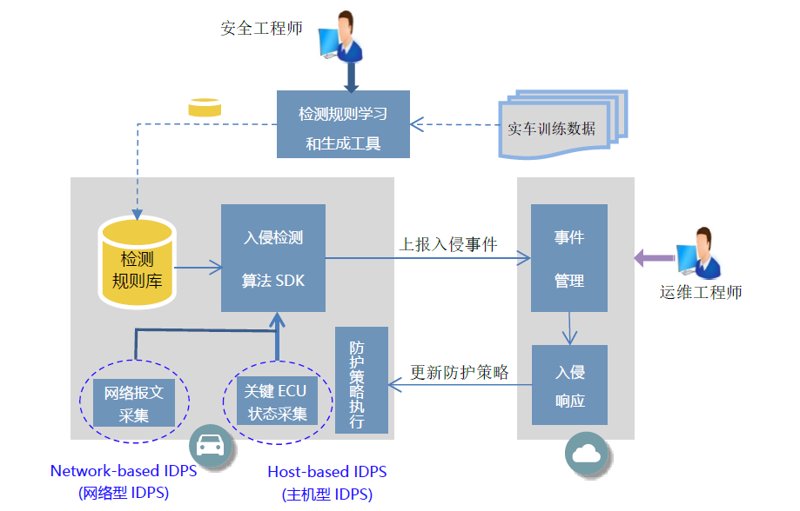
二、角色定位与重要性 因此,在这一背景下,入侵检测系统(IDS)应运而生并迅速得到普及应用。它就像一把利剑,有效提升了网络安全防护水平。
- 实时监控:通过24小时不间断地监视网络数据流和行为模式,可以实现快速响应及时阻止潜在威胁。
- 威胁识别:能够精准区分正常流量与可疑行为,并对未知攻击进行智能化分析处理。这在很大程度上提高了检测准确度。
- 系统优化:企业内部安全运维团队可以通过收集汇总各类报警信息来制定针对性措施。
三、案例分享 以某大型银行为例,自从引入入侵检测系统后,其网络环境得到了显著改善。不仅防范了多次外部渗透攻击事件的发生,甚至在某些情况下发现了内部人员非法操作行为并及时制止。
总之,在当前信息化程度日益加深的环境中,安装实施一套合适的IDS平台至关重要。它能够帮助组织有效地识别、分析和应对各种潜在的安全风险与威胁,在保障业务连续性的同时实现长期可持续发展。