在数字化时代,网络已经成为社会运转不可或缺的一部分。然而,随之而来的是各式各样的安全威胁。如何确保网络不受侵害?入侵检测系统(IDS)正是帮助我们发现并应对这些威胁的安全工具。
什么是入侵检测系统?
入侵检测系统是一种用于实时监控网络安全状况的技术手段。它像一个电子“警卫”,在第一时间感知到可能存在的安全隐患,并及时向用户发出警告或采取措施。简单来说,IDS是守护网络信息安全的“眼睛”。
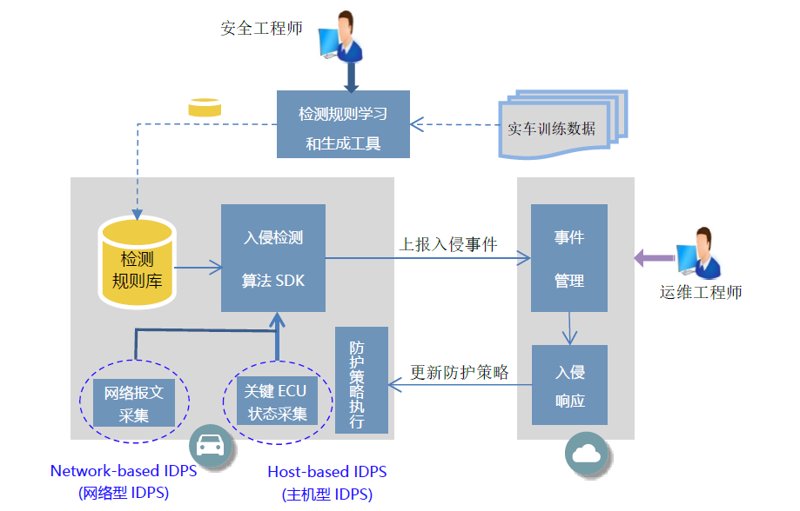
IDS的功能及其应用场景
现代生活中,各种企业、机构和普通家庭都在使用互联网。不论是大型企业的内部网络,还是日常生活中常用的智能设备,都离不开安全技术的支持。例如,在一个繁忙的企业园区里,大量的员工设备连接着局域网。这时,就需要安装入侵检测系统来帮助管理员快速发现并处理潜在的安全威胁。
采用IDS的重要性
在数据泄露事件频发的今天,建立坚固的网络安全屏障变得至关重要。传统防火墙虽然能阻止外部攻击者访问敏感信息,但无法检测内部设备产生的恶意行为。而入侵检测系统的独特之处在于它可以深度检查网络数据包中的内容和流向,有效识别那些绕过传统安全防线的行为。
市场上常见的IDS类型
当前市场上主要有两种类型的入侵检测系统:基于签名的IDS(Signature-based IDS)和基于行为的IDS(Behavioral-based IDS)。前者通过比较异常流量模式与已知攻击行为库来判断是否有危险,后者则更侧重于监测网络上不寻常的行为特征。选择合适的类型需根据具体需求和环境而定。
结语及未来展望
入侵检测系统在维护网络安全方面扮演着越来越重要的角色。随着技术的不断进步,IDS也将变得更为强大和智能,为我们构筑更加稳固的安全防线。在未来,我们可以期待更多先进技术的应用,让网络安全防护达到前所未有的高度。